
Zdalny sabotaż i płonące lodówki. Cyberataki mogą fizycznie sparaliżować sklep i wyczyścić półki
 Blog
Udostępnij swoim znajomym:
Hakerzy coraz rzadziej zadowalają się samą kradzieżą danych. Według raportu „Global Threat Intelligence” za wrzesień 2026 r., organizacje na całym świecie doświadczały średnio 2803 cyberataków tygodniowo, co stanowi wzrost o 16 proc. w ujęciu miesięcznym i aż o 48 proc. w ujęciu rocznym. Dane z września wskazują dodatkowo na nasilenie cyberzagrożeń różnego typu. Jak zauważają eksperci Exorigo-Upos celem ataków staje się coraz częściej infrastruktura fizyczna sklepów. Hakerzy mogą zdalnie wyłączać kasy, podnosić temperaturę w lodówkach czy doprowadzać do przeciążeń systemów i w efekcie pożarów.
Współczesny sklep to znacznie więcej niż kasy, półki i zaplecze magazynowe. Codzienna praca placówki coraz częściej zależy od współdziałania wielu połączonych ze sobą systemów i urządzeń: oprogramowania kasowego, rozwiązań do zarządzania zapasami czy systemów kontrolujących warunki przechowywania produktów. Integracja tych technologii usprawnia obsługę klientów i zarządzanie placówką, ale oznacza również, że cyberbezpieczeństwo stało się warunkiem przetrwania biznesu i sposobem na uniknięcie wielomilionowych strat.
Cyfrowe ataki, realne zagrożenia
– Scenariusze, które jeszcze niedawno pojawiały się wyłącznie w filmach, obecnie stają się rzeczywistością. Dzisiejsze cyberataki to już nie tylko cicha kradzież danych czy wyłączenie sklepu internetowego. Przestępcy celują w krytyczne ogniwa operacyjne, blokują terminale płatnicze, odcinają dostawy poprzez zablokowanie systemów zarządzania magazynem oraz paraliżują przepływ danych o produktach i cenach. W efekcie jeden cyfrowy incydent potrafi całkowicie wstrzymać fizyczną sprzedaż i ruch w sklepie – mówi Michał Tomaszewski, CISO, Security Team Manager w Exorigo-Upos i Co-founder & Board Member Knoxtera.
Jak wskazuje serwis Bloomberg Law, celem uderzeń coraz częściej staje się warstwa technologii operacyjnych (OT) oraz rozwiązania IoT, w tym systemy klimatyzacji, ogrzewania czy oświetlenia. Co więcej, BBC zwraca uwagę na niebezpieczną ewolucję strategii przestępców. Hakerzy coraz częściej nie tylko blokują dostęp do systemów, ale przejmują fizyczną kontrolę nad urządzeniami, by grozić personelowi. Jak dodaje branżowy portal The Register, w wielu krajach odnotowuje się już ataki na systemy automatyki budynkowej (BAS), podczas których cyberprzestępcy blokują np. elektroniczne karty dostępowe, zamykając pracowników wewnątrz stref budynku lub odcinając im dostęp do pomieszczeń.
Długofalowe skutki
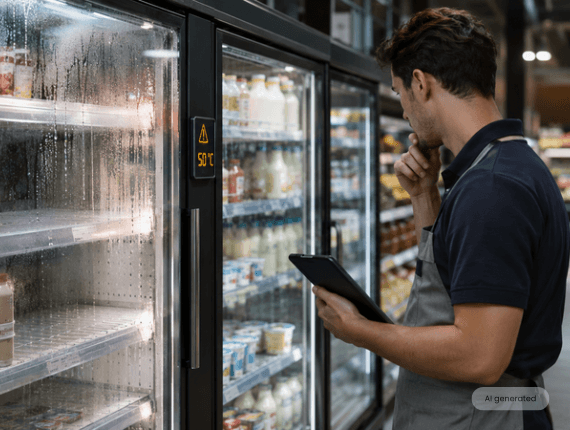
Ataki na kluczowe systemy sklepu oznaczają ryzyko opóźnień, przestojów, dodatkowych kosztów i utrudnień w realizacji zamówień. W przypadku infrastruktury odpowiedzialnej za przechowywanie produktów konsekwencje dotyczą również ich jakości i bezpośredniego bezpieczeństwa. Przykładem tego zjawiska jest ostatni incydent we Francji. Hakerzy przejęli kontrolę nad systemami zarządzania energią oraz klimatyzacją w dużej sieci supermarketów i zdalnie podnieśli temperaturę w przemysłowych lodówkach aż do 50°C. Doprowadziło to nie tylko do zepsucia żywności i wymuszonego zamknięcia placówek, ale również do przeciążenia instalacji elektrycznej oraz pożarów w kilku obiektach.
Skutki takich incydentów wykraczają jednak daleko poza natychmiastowe straty materiałowe. Unieruchomienie łańcucha dostaw generuje kaskadowe opóźnienia w całej sieci logistycznej, co prowadzi do wielodniowego braku towaru na półkach i bezpośrednich ubytków w przychodach. Do tego dochodzi utrata zaufania konsumentów. Klient, który odbije się od zamkniętych drzwi, zastanie puste półki lub wręcz ucierpi w takim cyber-fizycznym ataku, bez wahania wybierze konkurencję.
Od cyfryzacji do odporności operacyjnej
Automatyzacja, AI i rozwiązania IoT bezsprzecznie rewolucjonizują handel. Pęd za innowacjami nie może jednak przesłaniać kwestii bezpieczeństwa. Tradycyjne metody ochrony oparte wyłącznie na zewnętrznych zaporach sieciowych są dziś niewystarczające, gdy granica między środowiskiem IT a technologiami operacyjnymi w sklepie ulega zatarciu.
– Cyberodporność zaczyna się już na etapie projektowania architektury systemów i tworzenia oprogramowania, a nie dopiero w momencie wykrycia ataku. W handlu detalicznym, gdzie systemy sprzedażowe, magazynowe i infrastruktura operacyjna są ze sobą powiązane, kluczowe jest nie tylko zapobieganie incydentom, ale także ograniczanie ich skutków. Segmentacja systemów, kontrola dostępu, możliwość izolowania awarii i mechanizmy działania w trybie awaryjnym pomagają zmniejszyć ryzyko, że problem z jednym komponentem zakłóci funkcjonowanie całej placówki. Dojrzałość technologiczna firmy oznacza więc nie tylko zdolność do wdrażania innowacji, lecz także umiejętność zapewnienia ciągłości działania w sytuacjach kryzysowych – tłumaczy Jakub Rutkowski, Head of Engineering w Exorigo-Upos.
Współczesna cyberodporność w branży retail to znacznie więcej niż zakazy i zapory ogniowe. To ciągłość operacyjna i umiejętność przetrwania ataku bez konieczności zamykania sklepów. W świecie połączonych technologii prawdziwym wyznacznikiem dojrzałości sieci handlowej nie jest brak zagrożeń, lecz zdolność do ich natychmiastowej izolacji i bezprzerwowej obsługi klientów.